IP自動遮断
同じIPなら、
違う手口も足し算に。
不審な探索、不審なPHP、ログイン失敗、フォーム連投。別々の検知を同じ接続元の1時間スコアに合算し、標準10点で自動拒否します。
WordPress用 IP自動遮断プラグイン
攻撃を検知して、終わりにしない。
IP自動遮断は、不審な行動を接続元IPごとに1時間分ためて、累計が10点(標準設定)に達したら自動的に拒否する仕組みです。
不審なファイル探索、ログイン失敗、フォーム連投。手口が違っても、同じIPなら足し算です。条件に達した接続元を、14日間まとめてお断りします。
IP自動遮断(累積スコア判定)
不審な行動をIP単位で記録し、1時間の累計がしきい値に達したら自動で遮断します。
下は標準設定(しきい値10点・拒否14日)の模擬例です。
危険度スコア1時間の累計
3点
自動拒否のしきい値 10点
あと7点で自動拒否
検知ログ不審なPHPファイルの探索
adminer.php+3累計3点wp-update.php+3累計6点wp_filemanager.php+3累計9点xwx1.php+3累計12点公開していない adminer.php を探索。同じIPに3点を加算します。
1回目。まあ、偶然かもね。
標準設定の模擬例です。すべての攻撃が4回で遮断されるわけではありません。
/wp-content/plugins/adminer.php公開していない adminer.php を探索。同じIPに3点を加算します。
1回目。まあ、偶然かもね。
/wp-admin/js/wp-update.php手口を変えても、同じ接続元。累計は6点に。
手口を変えても、知らん顔はさせない。
/wp-content/plugins/wp_filemanager.php累計9点。しきい値まで、あと1点。
そろそろ、帰ってくれない?
/wp-content/plugins/xwx1.php標準しきい値10点を超え、14日間の拒否を開始。理由と期限は管理画面に残ります。
また来たら、また足します。
もう来ないでって、言いましたよね。出禁です。
拒否期間は、攻撃元IPの話。ライセンスの期限ではありません。
標準14日(1〜365日で設定)は、攻撃元IPを拒否しておく期間です。期限が来ると自動で解除され、次のアクセスを無条件で拒否するわけではありません。ただし検知は続き、再び累計がしきい値に達すれば、また自動で拒否します。
例示用IP 192.0.2.45 が、1時間以内に次の不審なPHPファイルを4回探索した場合。各3点を加算し、4回目の累計12点で、標準しきい値10点を超えて自動拒否します。
/wp-content/plugins/adminer.php累計3点/wp-admin/js/wp-update.php累計6点/wp-content/plugins/wp_filemanager.php累計9点/wp-content/plugins/xwx1.php累計12点・自動遮断標準設定の模擬例です。実際の攻撃ではありません。配点はルールごとに異なり(3点・2点・4点など)、しきい値は5〜50点、拒否期間は1〜365日で変更できます。すべての攻撃が4回で遮断されるわけではありません。対応する既知のパターンは、即時拒否になる場合もあります。
守りは、入口ごとに。
IP自動遮断は、最後のまとめ役。その前に、SQL・不審な探索・ログイン・フォームを入口で見ます。止める仕組みと、点数をためる仕組みは分けて考えます。
検索・並べ替えの構文を検査し、その場で拒否。IPスコアには加点しません。
非公開ファイルや不審なPHP名を検知し、1回につき3点を加算。
失敗回数と集中アクセスを制限。上限到達時に4点を加算。
Contact Form 7の送信を、分・時間単位で制限します。
IP自動遮断
不審な探索、不審なPHP、ログイン失敗、フォーム連投。別々の検知を同じ接続元の1時間スコアに合算し、標準10点で自動拒否します。
SQLインジェクション検知
検索・並べ替え・ページ送りの入力に紛れた、高信頼なSQL構文を検査。単語だけでは止めず、入力の用途と構文で判定します。
SQL検知はその場で拒否。IPスコアには加点せず、長期のIP拒否とは分けています。
不審な探索の検知
設定ファイル、バックアップ、攻撃でよく使われるPHP名への探索を検知。1回ごとに3点を加算します。
フォーム連投の制限
同じIPからの送信を、分・時間単位で制限。必要な場合だけ、隠し項目や外部URLの検査も使えます。
ログイン総当たり対策
ログイン失敗が重なると一時ロック。上限に達した時点で4点をIPスコアに加算します。回数とロック時間は調整できます。
履歴と運用
機能を、細かく。
各項目を開くと詳細を確認できます。設定で有効化する機能も含みます。
管理画面(拒否一覧・履歴)
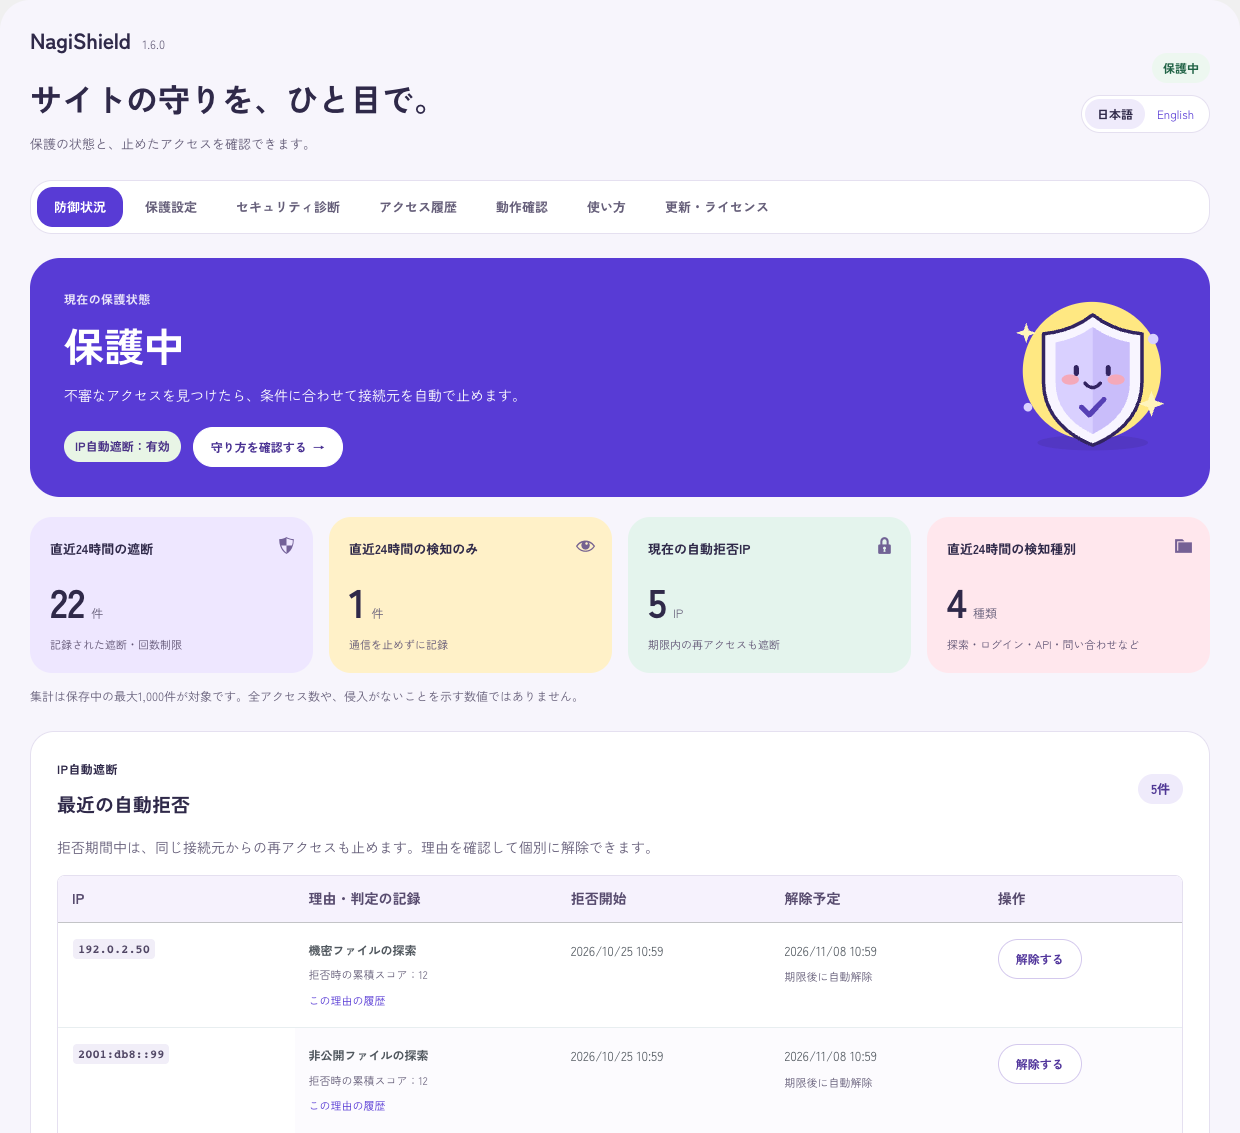
「何かをブロックしました」で終わらせません。止めた理由まで、ちゃんと説明します。拒否したIP、理由、累計スコア、解除予定を、いつものWordPress管理画面で確認できます。
攻撃者には厳しく。管理者には親切に。
検知のみで始めて、サイト別プリセットで調整。直前の設定へ戻す機能、IPの個別解除、緊急解除も用意しています。
いきなり出禁は、大人げない。まずは記録し、いつもの注文や問い合わせが通ることを確かめてから保護へ。設定は直前まで戻せます。
商品のカート追加、注文確認、決済への移動。お客さんが普段使う流れを確かめながら導入します。EC向けプリセットと、Welcartなどの既知の管理Ajaxを除外する設定を用意しています。
同じIPからの大量送信を、分・時間単位で制限。英語やURLを含む問い合わせの制限は、必要な場合だけ選べます。
独自フォームは対応する送信処理が対象です。すべてのフォームが自動で保護されるわけではありません。
通信を止めずに、不審なアクセスを記録します。
ログインや記事更新を試し、履歴とIP判定を確認します。
プロキシのIP判定も確認し、自動拒否を運用します。
Wordfence Free・Premiumとの違い
Wordfence Freeにも自動ブロックはあります。ただし、数え方が違います。NagiShieldは「種類の違う不審行動」を、同じIPの1時間スコアに合算します。
ログイン失敗の回数、1分あたりのリクエスト数、404の回数。項目ごとに上限を決め、超えたら一時的に制限・遮断します。
強み:WAF、マルウェア検査、2FAまで無料。ルールと署名は30日遅れで更新。
不審なPHP探索3点、パス遡り3点、不審なUA 3点、ユーザー名の列挙2点、ログイン失敗の上限到達4点。別々の検知を1時間のスコアに足し、10点で14日拒否します。
強み:判定の理由・累計スコア・解除予定を、日本語の管理画面で確認。
40,000件超の既知の攻撃元を、Wordfenceのネットワーク全体からリアルタイムに遮断。ルールと署名も即時配信されます。
$149USD / 年
2026年10月時点の公式価格NagiShieldは ¥500 買い切りWordfence Premiumの共有IPブロックリストと、NagiShieldの累積判定は同じ機能ではありません。NagiShieldは共有リストを持たず、サイト内の行動だけを評価します。Premiumの代わりにはなりません。WAF・マルウェア検査・2FAまで無料で使いたいなら、Wordfence Freeが強い選択です。
| 比べるポイント | NagiShield発売記念500円・買い切り | Wordfence Free無料版 | SiteGuard WP Plugin無料 | AIOS無料版 |
|---|---|---|---|---|
| 主な保護範囲 | SQL注入・不正探索・ログイン・フォームの保護 | WAF・マルウェア検査・ログイン保護 | 管理画面・ログインの保護が中心 | WAF・ログイン保護・スパム対策など |
| 自動ブロックの判定方式 | 複数種類の検知をIPごとに1時間合算。標準10点で自動拒否 | ログイン失敗回数や1分あたりのリクエスト数など、項目別の上限で一時ロック | ログイン失敗を繰り返すIPをロック | ログイン失敗などで自動ロック。コメントスパムのIP制限も設定可能 |
| ブロック後の管理 | 理由・開始日時・解除予定を一覧表示。個別解除・信頼するIP・常時拒否を設定 | IPブロック一覧・解除機能あり | ログインロック等の設定 | ロック中IP・拒否リスト・監査ログなどを管理 |
| Contact Form 7の連投制限 | 同じIPの送信を分・時間単位で制限 | CF7専用の連投制限は確認資料に記載なし | 確認した公式機能一覧に記載なし | CF7専用の連投制限は確認資料に記載なし |
| ECサイト向けの設定 | EC向けプリセット・Welcart等の既知管理Ajaxを除外 | サイトごとの調整・動作確認が必要 | サイトごとの調整・動作確認が必要 | サイトごとの調整・動作確認が必要 |
| マルウェア検査 | 搭載なし | 搭載あり | 確認した公式機能一覧に記載なし | 無料版には含まれず、Premiumで提供 |
| 二要素認証 | 搭載なし | 搭載あり | 確認した公式機能一覧に記載なし | 無料版に搭載あり |
| 価格 | 500円(税込・買い切り) 発売記念価格 | 0円 | 0円 | 0円(無料版) |
| 向いている使い方 | IP自動拒否を任せ、理由や解除を日本語の画面で確認したい | WAFやスキャン、二要素認証をまとめて使いたい | ログインURL変更や画像認証などで入口を固めたい | WAF・ログイン保護・スパム対策を幅広く使いたい |
2026年10月26日時点。NagiShieldの現行実装と、各製品の公式資料を比較しています。「記載なし」は非対応を断定するものではありません。機能の比較です。各製品の設定やサイトの構成によって動作は異なります。出典:Wordfence Free、Wordfence 料金、レート制限、ログイン保護、IP管理、SiteGuard公式機能一覧、AIOS無料版、AIOS公式機能一覧。
買い切り・月額料金なし
発売記念価格
税込・買い切り
発売記念価格は2026年12月26日 18:27まで買い切り。月額料金はかかりません。
2026年12月26日 18:27以降は通常価格 1,500円(税込・買い切り)
購入者本人が所有するサイトで利用できます。公式更新の提供期間は定めていません。発売日:2026年10月26日。発売記念価格は2026年12月26日 18:27(日本時間)まで。NagiShield本体はGPL-2.0-or-laterで、キー登録は販売者の公式配布・公式更新へのアクセスを確認するものです。
購入前のお問い合わせ・開示請求販売開始後は、この流れで。
価格と提供条件を確認して購入。カード情報はStripeの画面で入力します。
購入完了画面または購入メールのURLを開き、購入時のメールアドレスに届く確認コードを入力します。ZIPとライセンスキーを取得します。
ZIPをWordPressへインストールして有効化。NagiShieldの「更新・ライセンス」でキーと購入時のメールアドレスを入力し、確認コードでこのサイトを登録します。
購入者本人が所有するサイトで利用できます。公式更新の提供期間は定めていません。発売日:2026年10月26日。発売記念価格は2026年12月26日 18:27(日本時間)まで。
導入前に、確かめたいこと。
すべての攻撃を防ぐものではありません。WordPressやほかのプラグインの更新、バックアップ、サーバーやCDNのWAFと併用してください。WordPressが起動する前の通信や、ファイルの直接実行などは保護範囲外です。
サーバー側の防御に加える用途を想定しています。NagiShieldはWordPress側で不審な行動を判定し、自動拒否と履歴確認を行います。導入後はサイトごとに正常な操作を確認してください。
EC向けプリセットや例外設定を使って、サイトに合う保護を選べます。導入時は検知のみで普段の操作を確認し、問題がなければ保護を有効にしてください。
設定した期間が終われば自動で解除されるため、通常は何もしなくて大丈夫です。誤遮断が確かな場合は、管理画面で理由と履歴を確認して個別に解除できます。信頼するIPや例外を調整し、必要なら検知のみに戻せます。管理画面に入れない場合に備え、緊急解除の手順も用意しています。共有IPやCDNの環境では、接続元の判定を先に確認してください。
その単語だけで遮断する設計ではありません。検索や並べ替えと、問い合わせ本文などの自由記述を区別し、複数の特徴で判定します。SQL検知はその場でリクエストを拒否しますが、IPスコアには加点せず、長期のIP拒否とは分けています。根本対策にはアプリケーション側の適切なプリペアドステートメントが必要です。
拒否期間が終わると、そのIPは自動で解除されます。解除後の最初のアクセスを無条件に拒否するわけではありませんが、検知は続きます。再び不審な行動が積み上がり、しきい値に達すれば、また自動で拒否します。14日はライセンスや更新の期限ではなく、攻撃元IPを拒否しておく期間です。必要なら、そのIPを「常に拒否する接続元」に追加できます。
併用できます。ただし、両方が同じ通信を止めると、管理画面で原因を追いにくくなります。WordfenceはWAF・マルウェア検査・2FA、NagiShieldはIPごとの累積判定と日本語の拒否管理、と役割を分けてください。Wordfence Freeの自動ブロックは、ログイン失敗回数や1分あたりのリクエスト数など項目別の上限で判定します。NagiShieldのように、種類の違う検知を合算する方式ではありません。
購入完了画面または購入メールのURLで、購入時のメールアドレスに届く確認コードを入力します。ZIPとキーを取得したら、NagiShieldの「更新・ライセンス」でキーと購入時のメールアドレスを入力し、届いた確認コードでこのサイトを登録します。「登録済み」になれば、WordPress標準の更新通知・ワンクリック更新・自動更新を利用できます。本人所有の複数サイトには、同じキーとメールアドレスで各サイトを登録でき、サイト数の上限はありません。公式更新の提供期間は定めていません。キーは公式更新の受け取りに使うもので、未登録でも現在の防御機能は動きます。
購入者都合の返品・キャンセルは原則お受けしません。ただし、法令上認められる権利や商品不適合への対応を除きます。詳しくは利用・販売条件をご確認ください。購入受付中です。
いいえ。ページ内のIP自動遮断デモは、標準設定での動作例を示す模擬データです。4回で遮断されるのは、各3点の探索が1時間に4回続いた場合の一例で、すべての攻撃が4回で遮断されるわけではありません。管理画面の画像は、テスト環境で実際に検知・遮断した記録で、IPは文書用アドレスです。実運用の攻撃件数や防御率を示すものではありません。